새벽에도, 주말에도 기업의
시스템은 멈추지 않습니다. 공격도
마찬가지입니다. 새벽 3시, 회사의
보안 시스템이 “수상한 움직임이
발견됐다”라고 알려온다면
그다음에는 누가 이 신호를 진짜 위협인지
판단하고 대응해야 할까요?
좋은 탐지 기술이 있어도 경고를
확인하고 판단할 사람이 없다면
대응은 늦어질 수밖에 없습니다.
이제 기업 보안의 질문은 ‘얼마나 잘
찾는가’에서 ‘찾은 뒤 누가 판단하고
어디까지 움직이는가’로 넓어지고
있습니다.
지난 8월, LG유플러스는 약 7년 만의 M&A 대상으로 MDR(Managed Detection
& Response, 운영형 위협
탐지·대응) 전문 기업 파고네트웍스를 선택했습니다. 이번 레터에서는 “공격자가 찾기 전에 우리가 먼저
찾는다”라는 파고네트웍스 권영목 대표의
이야기와 함께, 숨어 있는 위협의 발자국을 찾는
MDR의 방식과 두 회사가 함께 그리는
기업 보안의 다음 단계를 살펴봅니다.
|
|
|
|
새벽에도, 주말에도 기업의
시스템은 멈추지 않습니다. 공격도
마찬가지입니다. 새벽 3시, 회사의
보안 시스템이 “수상한 움직임이
발견됐다”라고 알려온다면
그다음에는 누가 이 신호를 진짜 위협인지
판단하고 대응해야
할까요?
좋은 탐지 기술이 있어도 경고를
확인하고 판단할 사람이 없다면
대응은 늦어질 수밖에 없습니다.
이제 기업 보안의 질문은 ‘얼마나 잘
찾는가’에서 ‘찾은 뒤 누가
판단하고 어디까지 움직이는가’로
넓어지고 있습니다.
지난 8월, LG유플러스는 약 7년 만의
M&A 대상으로 MDR(Managed Detection
& Response, 운영형 위협
탐지·대응) 전문 기업
파고네트웍스를 선택했습니다.
이번 레터에서는 “공격자가 찾기 전에 우리가 먼저
찾는다”라는 파고네트웍스 권영목 대표의
이야기와 함께, 숨어 있는 위협의 발자국을 찾는
MDR의 방식과 두 회사가 함께
그리는 기업 보안의 다음
단계를 살펴봅니다.
|
|
|
|
|
|
과거의 보안 업무는 시스템에
경고가 뜨면 이를 확인하고 대응하는
방식에 가까웠습니다. 이상 신호가
발견될 때까지 기다렸다가 움직이는
것이죠.
하지만 공격은 항상 경고와 함께
나타나지 않습니다. 공격자는
정상적인 로그인이나 파일 실행처럼
보이는 행동 속에 숨어 조금씩
움직이기도 합니다. 기록 하나만
보면 평범해 보이지만, 여러 흔적을
연결하면 하나의 공격 경로가 드러날
수 있습니다.
그래서 최근 보안팀은 경고를 기다리는
대신 먼저 흔적을 찾아 나서기
시작했습니다. 로그인 기록과 파일
실행, 네트워크 접속 사이에 남은
작은 단서를 연결하며 아직 모습을 드러내지 않은 위협을
추적하는 것입니다.
숲에서 사냥한다고 생각해 볼까요?
눈앞에 사냥감이 보이지 않더라도
흔적은 남습니다. 땅에 찍힌
발자국과 부러진 나뭇가지, 훼손된
잎사귀를 하나씩 따라가면 이동
경로와 위치를 점점 좁힐 수
있죠.
보안 분석가도 이와 비슷합니다.
평소에는 정상처럼 보이는 여러 기록
사이의 관계를 살피며 공격자가 남긴
발자국을 찾아냅니다. 보안 담당자의
역할도 모니터 앞에서 알람을
확인하는 데서, 작은 단서를 연결해 아직 드러나지
않은 위협을 찾아내는
‘헌터’로 바뀌고 있습니다.
이제 중요한 질문은 ‘경고가
울렸는가’가 아닙니다. 아직 경고가 울리지 않은 곳에 어떤
흔적이 남아 있는가입니다.
|
|
|
|
과거의 보안 업무는 시스템에
경고가 뜨면 이를 확인하고
대응하는 방식에 가까웠습니다.
이상 신호가 발견될 때까지
기다렸다가 움직이는
것이죠.
하지만 공격은 항상 경고와 함께
나타나지 않습니다. 공격자는
정상적인 로그인이나 파일
실행처럼 보이는 행동 속에 숨어
조금씩 움직이기도 합니다. 기록
하나만 보면 평범해 보이지만,
여러 흔적을 연결하면 하나의 공격
경로가 드러날 수 있습니다.
그래서 최근 보안팀은 경고를 기다리는
대신 먼저 흔적을 찾아 나서기
시작했습니다. 로그인 기록과 파일
실행, 네트워크 접속 사이에 남은
작은 단서를 연결하며 아직 모습을 드러내지 않은
위협을 추적하는 것입니다.
숲에서 사냥한다고 생각해
볼까요? 눈앞에 사냥감이 보이지
않더라도 흔적은 남습니다. 땅에
찍힌 발자국과 부러진 나뭇가지,
훼손된 잎사귀를 하나씩 따라가면
이동 경로와 위치를 점점 좁힐 수
있죠.
보안 분석가도 이와 비슷합니다.
평소에는 정상처럼 보이는 여러
기록 사이의 관계를 살피며
공격자가 남긴 발자국을
찾아냅니다. 보안 담당자의 역할도
모니터 앞에서 알람을 확인하는
데서, 작은 단서를 연결해 아직
드러나지 않은 위협을 찾아내는
‘헌터’로 바뀌고 있습니다.
이제 중요한 질문은 ‘경고가
울렸는가’가 아닙니다. 아직 경고가 울리지 않은 곳에
어떤 흔적이 남아 있는가입니다.
|
|
|
|
새벽 3시, 회사 보안 시스템에
“수상한 움직임이 발견됐습니다”라는
경고가 떴다고 가정해 보겠습니다.
탐지는 성공했습니다. 하지만
담당자는 자리를 비웠고, 이 신호가
단순 오류인지 실제 공격인지 아직
모릅니다. 그렇다면 이 순간 보안은
제대로 작동하고 있다고 할 수
있을까요?
좋은 탐지 기술이 있어도 경고를
확인하고 판단할 사람이 없다면
대응은 늦어질 수밖에 없습니다. 수많은 신호 가운데 실제 위협을
가려내고, 위험하다면 즉시
차단하거나 격리하는 ‘그다음
행동’이 필요합니다.
바로 이 역할을 맡는 것이
MDR(Managed Detection &
Response, 운영형 위협
탐지·대응)입니다. MDR은 전문 분석가가 24시간 신호를
살피고 실제 위협인지 판단한 뒤,
격리·차단·복구 등 필요한 대응까지
이어가는 운영형 보안
서비스입니다.
|
|
|
|
새벽 3시, 회사 보안 시스템에
“수상한 움직임이
발견됐습니다”라는 경고가 떴다고
가정해 보겠습니다. 탐지는
성공했습니다. 하지만 담당자는
자리를 비웠고, 이 신호가 단순
오류인지 실제 공격인지 아직
모릅니다. 그렇다면 이 순간
보안은 제대로 작동하고 있다고 할
수 있을까요?
좋은 탐지 기술이 있어도 경고를
확인하고 판단할 사람이 없다면
대응은 늦어질 수밖에 없습니다. 수많은 신호 가운데 실제 위협을
가려내고, 위험하다면 즉시
차단하거나 격리하는 ‘그다음
행동’이 필요합니다.
바로 이 역할을 맡는 것이
MDR(Managed Detection &
Response, 운영형 위협
탐지·대응)입니다.
MDR은 전문 분석가가 24시간
신호를 살피고 실제 위협인지
판단한 뒤, 격리·차단·복구 등
필요한 대응까지 이어가는 운영형
보안 서비스입니다.
|
|
|
|
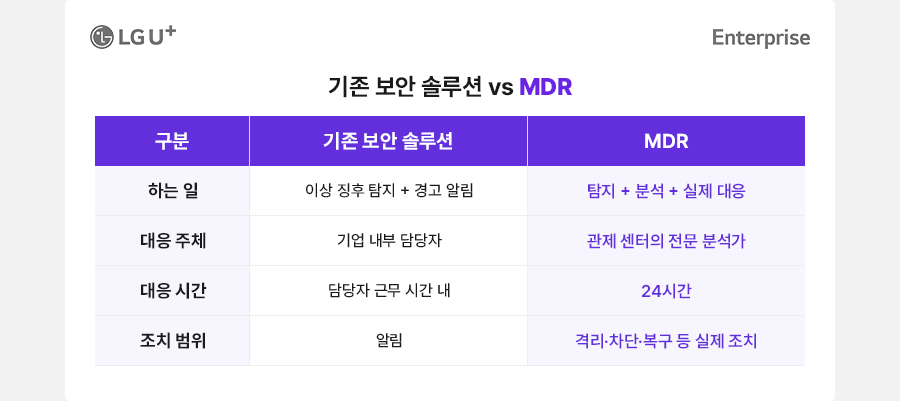
LG U+ Enterprise 기존 보안 솔루션 vs
MDR
기존 보안 솔루션, MDR 비교표
| 구분 |
기존 보안 솔루션
|
MDR |
| 하는 일 |
이상 징후 탐지 + 경고 알림
|
탐지 + 분석 + 실제 대응 |
| 대응 주체 |
기업 내부 담당자 |
관제 센터의 전문 분석가 |
| 대응 시간 |
담당자 근무 시간 내 |
24시간 |
| 조치 범위 |
알림 |
격리/차단/복구 등 실제 조치
|
|
|
|
|
|
▲기존 보안 솔루션 vs MDR, 핵심
차이 한눈에 보기
|
|
|
|
|
|
기존 보안 솔루션을 성능 좋은
화재감지기에 비유해 볼까요?
연기를 발견하면 빠르게 경보를
울리지만, 그 경보가 실제
화재인지 확인하고 어디서
시작됐는지 파악해 조치하는 일은
담당자의 몫입니다.
MDR은 여기서 한 걸음 더
나아갑니다.
경보를 확인하고 화재의 시작점을
파악한 뒤 필요한 조치까지
수행하는 ‘24시간 전문 대응팀’에 가깝습니다. 알림이 끝이
아니라 대응의 시작이 되는
셈입니다.
탐지 기술이 좋아질수록 찾아내는
이상 신호는 많아집니다. 그러나
모든 경고가 실제 공격인 것은
아닙니다. 결국 중요한 것은
얼마나 많이 찾아내느냐가 아니라, 발견된 신호의 맥락을 얼마나
빠르고 정확하게 확인하고 실제
행동으로 연결하느냐입니다. 그렇다면
파고네트웍스는 이 문제를 어떻게
풀어왔을까요?
|
|
|
|
▲기존 보안 솔루션 vs MDR, 핵심
차이 한눈에 보기
|
|
|
|
|
|
기존 보안 솔루션을 성능 좋은
화재감지기에 비유해 볼까요? 연기를
발견하면 빠르게 경보를 울리지만,
그 경보가 실제 화재인지 확인하고
어디서 시작됐는지 파악해 조치하는
일은 담당자의 몫입니다.
MDR은 여기서 한 걸음 더
나아갑니다.
경보를 확인하고 화재의 시작점을
파악한 뒤 필요한 조치까지 수행하는 ‘24시간 전문 대응팀’에 가깝습니다. 알림이 끝이 아니라
대응의 시작이 되는 셈입니다.
탐지 기술이 좋아질수록 찾아내는
이상 신호는 많아집니다. 그러나
모든 경고가 실제 공격인 것은
아닙니다. 결국 중요한 것은 얼마나
많이 찾아내느냐가 아니라, 발견된 신호의 맥락을 얼마나
빠르고 정확하게 확인하고 실제
행동으로 연결하느냐입니다. 그렇다면 파고네트웍스는
이 문제를 어떻게
풀어왔을까요?
|
|
|
|
AI로 공격의 속도가 빨라지면서
기업 보안의 방식도 달라지고
있습니다. 이제는 얼마나 많은
위협을 찾아내느냐보다, 공격자가 움직이기 전에 위험을
발견하고 얼마나 빠르고 정확하게
판단하느냐가 중요해졌습니다.
새로운 기술을 찾아 직접 해외로
향했던 시작부터 공격과 방어를
하나로 연결하는 DeepACT, 그리고
LG유플러스와 함께 그리는 다음
단계까지. 파고네트웍스 권영목 대표에게
직접 들어봤습니다.
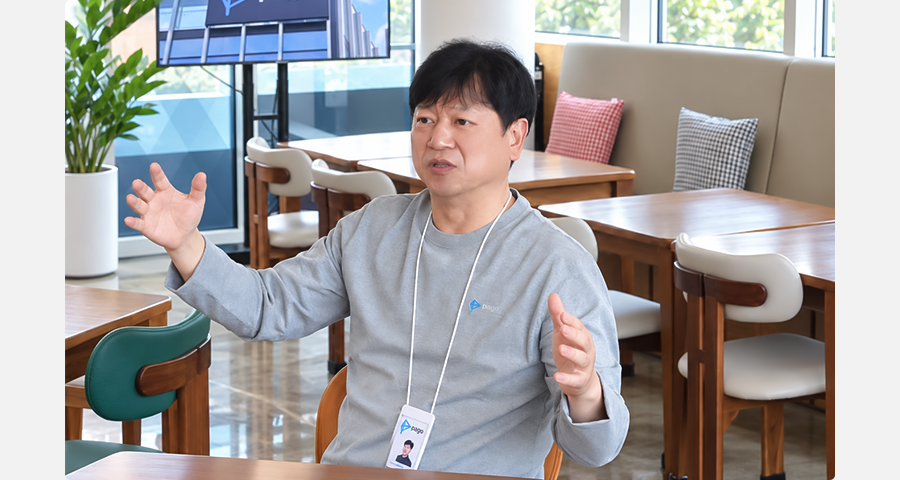
※ 파고네트웍스는 2017년 권영목
대표가 설립한 MDR 전문
기업입니다. 금융·제조·IT 등
다양한 산업의 기업을 대상으로
24시간 위협을 탐지·분석하고 실제
대응까지 제공해 왔으며, 현재
동남아 7개국에서도 사업을
전개하고 있습니다.
Q. 파고네트웍스의 시작에는
특별한 원칙이
있었다고요?
A.
창업 과정에서 먼저 무엇을 하지
않을지 정했습니다. 1) 새로운 제품부터 만들지
않는다. 2) 직원에게 1년 치
월급을 줄 수 있을 때까지
채용하지 않는다. 3) 엔지니어
시절 만난 수천 명의 고객에게
영업하지 않는다. 이 세 가지가 파고네트웍스를
시작할 때 세운
원칙이었습니다.
처음부터 정해진 제품이나 사업
모델을 따라가기보다, 우리만의 기준을 가지고 새로운
기회를 찾아보자는 생각이었습니다. 기존 인맥에
기대 영업하거나 무리하게 조직을
키우기보다는 새로운 시장과
기술을 직접 찾아 나섰죠.
그래서 6개월간 해외 보안
콘퍼런스를 다니며 시장을
살폈습니다. 그러다 당시 막
등장하던 AI 기반 악성코드 탐지
기술의 가능성을 발견했고, 직접
미국 기업까지 찾아갔습니다.
그렇게 새로운 기술을 발굴하고
국내 환경에 맞게 발전시켜 온
과정이 지금의 MDR로
이어졌습니다.
많은 기업이 익숙한 시장과 기존
고객부터 바라볼 때,
파고네트웍스는 아직 국내에 널리
알려지지 않은 기술을 찾기 위해
먼저 해외로 향했습니다. 공격이 남긴 흔적을 따라가기
전에 시장의 작은 변화를 먼저
읽으려 했던 선택이었습니다.
Q. “공격자가 찾기 전에 우리가
먼저 찾는다”라는 말은 어떤
의미인가요?
A. 기존 보안은 주로 내부에 침투한
위협을 빠르게 발견하고 대응하는
데 집중합니다. 하지만 가장 좋은 것은 애초에 공격자가
들어올 틈을 주지 않는 것이겠죠. 그래서 저희는 공격자의
시선에서 빈틈을 먼저 찾아봅니다. AI와 자동화 기술에 전문
분석가의 경험을 결합해, 위협을 찾는 데서 그치지
않고 실제 대응까지
연결합니다.
파고네트웍스의 핵심은 자체 MDR
플랫폼 ‘DeepACT’입니다. DeepACT는 ATTACK을 통해
공격자가 노릴 만한 취약점을 먼저
점검하고, DEFENSE를 통해 실제
위협을 탐지하고 대응합니다.
공격자가 빈틈을 발견하기 전에
먼저 찾아 막고, 그 과정에서 얻은
정보를 다시 방어에 활용하는 것.
공격과 방어를 하나의 흐름으로
연결하는 것이 저희가 추구하는
보안 방식입니다.
Q. AI는 이 과정에서 어떤 역할을
하나요?
A. AI를 도입하는 것 자체보다
중요한 것은 ‘무엇을 어디까지 AI에게 맡길
것인가’를 아는 것입니다. 저희는 지난
9년간 분석가들이 직접 위협을
찾고 판단하며 대응 프로세스를
쌓아왔습니다. 어떤 신호를
살펴보고 상황에 따라 어떻게
대응해야 하는지에 대한 기준과
경험이 이미 축적돼 있었기 때문에
이를 AI에 빠르게 적용할 수
있었죠. 실제로 기존 프로세스를 AI
기반으로 전환하는 데 2주도
걸리지 않았습니다.
저희에게 AI는 새로운 보안
방식을 만드는 기술이라기보다,
오랜 시간 검증해 온 프로세스를
더 빠르고 효율적으로 실행하도록
돕는 도구에 가깝습니다. AI가
많은 신호를 빠르게 살펴볼 수는
있지만, 무엇을 의심하고 어디까지
맡길지는 사람이 정해야 합니다.
AI 전환이 빨랐던 이유도 기술이
갑자기 새로운 판단 기준을
만들어냈기 때문은 아닙니다. 지난
9년간 분석가들이 위협을 찾고 판단하며
축적한 대응 프로세스가 있었고,
AI는 그 경험을 더 빠르고
효율적으로 실행하도록 돕는
역할을 맡았습니다.
AI가 사람을 대체하는 것이
아니라, 사람이 더 중요한 판단에
집중하도록 돕는 것. 보안 운영의 무게중심은 많이 ‘찾는 것’에서 제대로 ‘확인하는
것’으로 이동하고 있습니다.
Q. 파고네트웍스가 다음 성장을
함께할 파트너로 LG유플러스를
선택한 이유는
무엇인가요?
A. 저희에게는 정체성과 운영 방식을
유지하면서도 다음 성장을 함께 만들어갈 수
있는 파트너인지가 중요했습니다.
LG유플러스는 다양한 기업 고객과
네트워크·IDC 등 기업 인프라
기반을 갖추고 있습니다. 여기에
저희가 쌓아온 MDR과 보안 운영
역량을 더한다면 더 많은 기업에
새로운 보안 경험을 제공할 수
있다고 생각했습니다.
|
|
|
|
AI로 공격의 속도가 빨라지면서
기업 보안의 방식도 달라지고
있습니다. 이제는 얼마나 많은
위협을 찾아내느냐보다, 공격자가 움직이기 전에 위험을
발견하고 얼마나 빠르고 정확하게
판단하느냐가
중요해졌습니다.
새로운 기술을 찾아 직접 해외로
향했던 시작부터 공격과 방어를
하나로 연결하는 DeepACT, 그리고
LG유플러스와 함께 그리는 다음
단계까지. 파고네트웍스 권영목 대표에게 직접
들어봤습니다.
※ 파고네트웍스는 2017년 권영목
대표가 설립한 MDR 전문 기업입니다.
금융·제조·IT 등 다양한 산업의
기업을 대상으로 24시간 위협을
탐지·분석하고 실제 대응까지 제공해
왔으며, 현재 동남아 7개국에서도
사업을 전개하고 있습니다.
Q. 파고네트웍스의 시작에는 특별한
원칙이 있었다고요?
A. 창업 과정에서 먼저 무엇을 하지
않을지 정했습니다. 1) 새로운 제품부터 만들지 않는다.
2) 직원에게 1년 치 월급을 줄 수
있을 때까지 채용하지 않는다. 3)
엔지니어 시절 만난 수천 명의
고객에게 영업하지 않는다. 이 세 가지가 파고네트웍스를
시작할 때 세운
원칙이었습니다.
처음부터 정해진 제품이나 사업
모델을 따라가기보다, 우리만의 기준을 가지고 새로운
기회를 찾아보자는 생각이었습니다. 기존 인맥에
기대 영업하거나 무리하게 조직을
키우기보다는 새로운 시장과 기술을
직접 찾아 나섰죠.
그래서 6개월간 해외 보안
콘퍼런스를 다니며 시장을
살폈습니다. 그러다 당시 막
등장하던 AI 기반 악성코드 탐지
기술의 가능성을 발견했고, 직접
미국 기업까지 찾아갔습니다. 그렇게
새로운 기술을 발굴하고 국내 환경에
맞게 발전시켜 온 과정이 지금의
MDR로 이어졌습니다.
많은 기업이 익숙한 시장과 기존
고객부터 바라볼 때, 파고네트웍스는
아직 국내에 널리 알려지지 않은
기술을 찾기 위해 먼저 해외로
향했습니다.
공격이 남긴 흔적을 따라가기 전에
시장의 작은 변화를 먼저 읽으려
했던 선택이었습니다.
Q. “공격자가 찾기 전에 우리가
먼저 찾는다”라는 말은 어떤
의미인가요?
A.
기존 보안은 주로 내부에 침투한
위협을 빠르게 발견하고 대응하는 데
집중합니다. 하지만 가장 좋은 것은 애초에 공격자가
들어올 틈을 주지 않는 것이겠죠. 그래서 저희는 공격자의
시선에서 빈틈을 먼저 찾아봅니다. AI와 자동화 기술에 전문 분석가의
경험을 결합해, 위협을 찾는 데서 그치지 않고
실제 대응까지 연결합니다.
파고네트웍스의 핵심은 자체 MDR
플랫폼 ‘DeepACT’입니다. DeepACT는 ATTACK을 통해
공격자가 노릴 만한 취약점을 먼저
점검하고, DEFENSE를 통해 실제
위협을 탐지하고 대응합니다.
공격자가 빈틈을 발견하기 전에 먼저
찾아 막고, 그 과정에서 얻은 정보를
다시 방어에 활용하는 것. 공격과 방어를 하나의 흐름으로
연결하는 것이 저희가 추구하는 보안
방식입니다.
Q. AI는 이 과정에서 어떤 역할을
하나요?
A. AI를 도입하는 것 자체보다 중요한
것은 ‘무엇을 어디까지 AI에게 맡길
것인가’를 아는 것입니다. 저희는 지난
9년간 분석가들이 직접 위협을 찾고
판단하며 대응 프로세스를
쌓아왔습니다. 어떤 신호를 살펴보고
상황에 따라 어떻게 대응해야
하는지에 대한 기준과 경험이 이미
축적돼 있었기 때문에 이를 AI에
빠르게 적용할 수 있었죠. 실제로 기존 프로세스를 AI
기반으로 전환하는 데 2주도 걸리지
않았습니다.
저희에게 AI는 새로운 보안 방식을
만드는 기술이라기보다, 오랜 시간
검증해 온 프로세스를 더 빠르고
효율적으로 실행하도록 돕는 도구에
가깝습니다. AI가 많은 신호를
빠르게 살펴볼 수는 있지만, 무엇을
의심하고 어디까지 맡길지는 사람이
정해야 합니다. AI 전환이 빨랐던
이유도 기술이 갑자기 새로운 판단
기준을 만들어냈기 때문은 아닙니다.
지난 9년간 분석가들이 위협을 찾고 판단하며
축적한 대응 프로세스가 있었고, AI는 그 경험을 더 빠르고
효율적으로 실행하도록 돕는
역할을 맡았습니다.
AI가 사람을 대체하는 것이 아니라,
사람이 더 중요한 판단에 집중하도록
돕는 것. 보안 운영의 무게중심은 많이 ‘찾는
것’에서 제대로 ‘확인하는 것’으로 이동하고 있습니다.
Q. 파고네트웍스가 다음 성장을
함께할 파트너로 LG유플러스를
선택한 이유는 무엇인가요?
A. 저희에게는 정체성과 운영 방식을
유지하면서도 다음 성장을 함께 만들어갈 수 있는
파트너인지가 중요했습니다. LG유플러스는
다양한 기업 고객과 네트워크·IDC 등
기업 인프라 기반을 갖추고
있습니다. 여기에 저희가 쌓아온
MDR과 보안 운영 역량을 더한다면 더
많은 기업에 새로운 보안 경험을
제공할 수 있다고
생각했습니다.
|
|
|
|
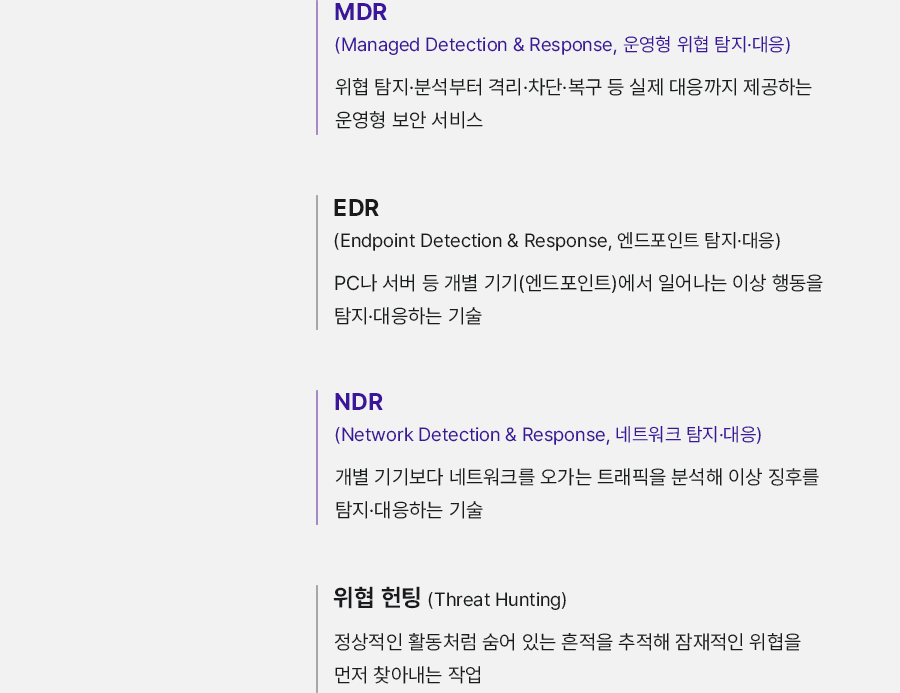
-
MDR (Managed Detection & Response,
운영형 위협 탐지/대응) 위협
탐지/분석 부터 격리/차단/복구 등
실제 대응까지 제공하는 운영형 보안
서비스
-
EDR (Endpoint Detection &
Response, 엔드포인트 탐지/대응)
PC나 서버 등 개별
기기(엔드포인트)에서 일어나는 이상
행동을 탐지/대응하는 기술
-
NDR(Network Detection & Response,
네트워크 탐지/대응) 개별 기기보다
네트워크를 오가는 트래픽을 분석해
이상 징후를 탐지/대응하는 기술
-
위협 헌팅 (Threat Hunting)
정상적인 활동처럼 숨어 있는 흔적을
추적해 잠재적인 위협을 먼저
찾아내는 작업
|
|
|
|
|
|
|
|
Key Terms 섹션 헤더: 알고 나면 쉬운
말들
|
|
|
|
|
|
|
|
"고객과 이야기하다 보면 데이터센터를
추가로 구축하는 것보다, 기존
데이터센터를 어떻게 연결해야 할지 먼저
고민하는 경우가 많습니다." - 신건수
책임
|
|
|
|
|
|
|
|
지난 8월 LG유플러스는 MDR 전문
기업 파고네트웍스를 인수했습니다. 2019년 LG헬로비전 인수
이후 약 7년 만이자 홍범식 대표
취임 후 첫 M&A입니다.
LG유플러스는 AI 서비스와 이를 뒷받침하는
데이터·네트워크·클라우드 인프라
전반의 보안을 강화하는 Secure AI 전략을 추진하고 있습니다. 파고네트웍스
인수는 이 전략 아래 이뤄진 첫 실제 투자입니다.
LG유플러스가 주목한 것은 하나의
보안 제품이 아니라, 탐지부터 실제 대응까지 이어온
파고네트웍스의 운영 경험입니다. LG유플러스가 이미 갖춘
네트워크·IDC·보안 인프라에 이 MDR
역량을 더하면 보안의 범위도 위협을
발견하는 단계를 넘어 분석하고
판단해 실제 대응하는 단계까지
넓어집니다.
✔ 두 회사가 서로에게 필요했던
것
앞선 인터뷰에서 언급했듯,
파고네트웍스도 다음 성장을 함께할
파트너를 찾고 있었습니다. 중요한
조건은 더 많은 기업에 MDR을 제공할
수 있는가였습니다. LG유플러스는
다양한 기업 고객과 네트워크·IDC 등
기업 인프라 기반을 갖추고
있습니다. 파고네트웍스는 여기에
9년간 쌓은 MDR과 보안 운영 역량을
더할 수 있습니다.
✔ 고객의 보안은 무엇이
달라질까
LG유플러스는 보안관제,
양자내성암호 기반 통합 인증 서비스
‘알파키(AlphaKey)’, 네트워크와
보안을 통합한 ‘U+SASE’ 등 다양한
기업 보안 서비스를 제공해
왔습니다. 여기에 파고네트웍스의
MDR 운영 역량이
더해집니다.
장기적으로는 인증부터 네트워크, 보안관제, 위협
탐지와 대응까지 하나의 흐름으로
잇는 엔드 투 엔드(End-to-End) 보안
체계를 구축한다는 구상입니다. 기업 고객은 여러
보안 제품을 갖추는 데 그치지 않고,
발견된 위협을 누가 끝까지 살피고
해결할 것인지까지 함께 맡길 수
있게 됩니다.
|
|
|
|
지난 8월 LG유플러스는 MDR 전문
기업 파고네트웍스를 인수했습니다. 2019년 LG헬로비전
인수 이후 약 7년 만이자 홍범식
대표 취임 후 첫
M&A입니다.
LG유플러스는 AI 서비스와 이를 뒷받침하는
데이터·네트워크·클라우드 인프라
전반의 보안을 강화하는 Secure AI 전략을 추진하고 있습니다. 파고네트웍스
인수는 이 전략 아래 이뤄진 첫 실제 투자입니다.
LG유플러스가 주목한 것은 하나의
보안 제품이 아니라, 탐지부터 실제 대응까지 이어온
파고네트웍스의 운영 경험입니다. LG유플러스가 이미 갖춘
네트워크·IDC·보안 인프라에 이
MDR 역량을 더하면 보안의 범위도
위협을 발견하는 단계를 넘어
분석하고 판단해 실제 대응하는
단계까지 넓어집니다.
✔ 두 회사가 서로에게 필요했던
것
앞선 인터뷰에서 언급했듯,
파고네트웍스도 다음 성장을
함께할 파트너를 찾고 있었습니다.
중요한 조건은 더 많은 기업에
MDR을 제공할 수 있는가였습니다.
LG유플러스는 다양한 기업 고객과
네트워크·IDC 등 기업 인프라
기반을 갖추고 있습니다.
파고네트웍스는 여기에 9년간 쌓은
MDR과 보안 운영 역량을 더할 수
있습니다.
✔ 고객의 보안은 무엇이
달라질까
LG유플러스는 보안관제,
양자내성암호 기반 통합 인증
서비스 ‘알파키(AlphaKey)’,
네트워크와 보안을 통합한
‘U+SASE’ 등 다양한 기업 보안
서비스를 제공해 왔습니다. 여기에
파고네트웍스의 MDR 운영 역량이
더해집니다.
장기적으로는 인증부터 네트워크, 보안관제,
위협 탐지와 대응까지 하나의
흐름으로 잇는 엔드 투
엔드(End-to-End) 보안 체계를
구축한다는 구상입니다. 기업 고객은 여러
보안 제품을 갖추는 데 그치지
않고, 발견된 위협을 누가 끝까지
살피고 해결할 것인지까지 함께
맡길 수 있게 됩니다.
|
|
|
|
보안은 사고가 터졌을 때 가장 눈에
띕니다. 그러나 좋은 보안의 진짜
목표는 어쩌면 그 반대에 있습니다. 아무 일도 일어나지 않는 하루를
계속 만드는 것.
그 평온한 하루는 저절로
만들어지지 않습니다. 수많은 신호
가운데 진짜 위험을 가려내고,
공격자가 남긴 작은 발자국을
연결하며, 문제가 커지기 전에 먼저
판단하고 움직여야 합니다.
권영목 대표는 “공격자가 찾기 전에
우리가 먼저 찾는다”라고
말했습니다. 공격자가 남긴 흔적을 발견하는
데서 그치지 않고, 공격자가 노릴
만한 빈틈을 먼저 살핀 뒤 위험을
판단해 실제 대응까지 이어가겠다는
의미입니다.
LG유플러스의 기업 인프라와 고객
접점에 파고네트웍스가 9년간 쌓아온
MDR 운영 역량이 더해집니다. 위협을
발견하는 데서 멈추지 않고, 먼저
찾고 판단하고 움직이는 보안.
두 회사는 지금 기업의 ‘아무 일
없는 하루’를 지키기 위한 새로운
출발선에 섰습니다.
|
|
|
|
|
|
보안은 사고가 터졌을 때 가장
눈에 띕니다. 그러나 좋은 보안의
진짜 목표는 어쩌면 그 반대에
있습니다. 아무 일도 일어나지 않는 하루를
계속 만드는 것.
그 평온한 하루는 저절로
만들어지지 않습니다. 수많은 신호
가운데 진짜 위험을 가려내고,
공격자가 남긴 작은 발자국을
연결하며, 문제가 커지기 전에
먼저 판단하고 움직여야
합니다.
권영목 대표는 “공격자가 찾기
전에 우리가 먼저 찾는다”라고
말했습니다. 공격자가 남긴 흔적을 발견하는
데서 그치지 않고, 공격자가 노릴
만한 빈틈을 먼저 살핀 뒤 위험을
판단해 실제 대응까지
이어가겠다는 의미입니다.
LG유플러스의 기업 인프라와 고객
접점에 파고네트웍스가 9년간
쌓아온 MDR 운영 역량이
더해집니다. 위협을 발견하는 데서
멈추지 않고, 먼저 찾고 판단하고
움직이는 보안. 두 회사는 지금 기업의 ‘아무 일
없는 하루’를 지키기 위한 새로운
출발선에 섰습니다.
|
|
|
|
|
|
|
|
✔ 사고가 발생하기 전에, 우리 회사의
보안 상태부터 확인해
보세요!
외부 노출 자산, 정보 유출 여부,
내부 잠복 위협까지 - 사고가 발생한
뒤 원인을 찾기 전에, 무료 진단으로 현재의 보안
상태부터 확인해 보세요.
▶ 외부 공격 표면 진단 EASM: 외부에 노출된 자산과 취약점
점검
▶ 다크웹 정보 유출 진단
DRP:
기업 계정과 정보의 유출 여부
확인
▶ EDR 기반 위협
진단·제거:
PC와 서버에 잠복한 악성코드 탐지
및 제거
진단별 보고서를 통해 발견된 취약점과 유출 정보, 내부 위협 및
개선 방향을 확인할 수 있습니다.
|
|
|
|
|
|
✔ 사고가 발생하기 전에, 우리
회사의 보안 상태부터 확인해
보세요!
외부 노출 자산, 정보 유출 여부,
내부 잠복 위협까지 - 사고가
발생한 뒤 원인을 찾기 전에, 무료 진단으로 현재의 보안
상태부터 확인해 보세요.
▶ 외부 공격 표면 진단
EASM
: 외부에 노출된 자산과 취약점
점검
▶ 다크웹 정보 유출 진단
DRP
:
기업 계정과 정보의 유출 여부
확인
▶ EDR 기반 위협
진단·제거
:
PC와 서버에 잠복한 악성코드 탐지
및 제거
진단별 보고서를 통해 발견된 취약점과 유출 정보, 내부 위협
및 개선 방향을 확인할 수 있습니다.
|
|
|
|
|
|
✔ 웨비나도 있어요! 기업 보안
위협 실제 사례, 궁금하지
않으신가요?
보안 위협 대응은 미룰 수 없는
과제가 되었지만, 직접 체계를
구축하기는 쉽지 않습니다. 본
웨비나는 효율적인 보안 체계를 고민하는
기업 담당자분들을 위해
준비했습니다.
▶ 일시:
2026.10.22(목) 14:00~15:00
▶ 추천 대상: 침해사고로 인한 손실이 우려되는
경영진, 보안관제 공백 해결이
필요한 IT 담당자
▶ 참석 혜택: 실시간 Q&A, 경품 추첨, 1:1
MDR 컨설팅 제공
지금 신청하고, 사고가 나기 전에 우리 기업에
맞는 대응 체계부터 점검해
보세요.
|
|
|
|
|
|
✔ 웨비나도 있어요! 기업 보안 위협
실제 사례, 궁금하지
않으신가요?
보안 위협 대응은 미룰 수 없는
과제가 되었지만, 직접 체계를
구축하기는 쉽지 않습니다. 본
웨비나는 효율적인 보안 체계를 고민하는
기업 담당자분들을 위해
준비했습니다.
▶ 일시: 2026.10.22(목) 14:00~15:00
▶ 추천 대상
: 침해사고로 인한 손실이 우려되는
경영진, 보안관제 공백 해결이
필요한 IT 담당자
▶ 참석 혜택
: 실시간 Q&A, 경품 추첨, 1:1
MDR 컨설팅 제공
지금 신청하고, 사고가 나기 전에 우리 기업에 맞는
대응 체계부터 점검해
보세요.
|
|
|
|
|
|
|
|
|
|
에디터 소개 김귀현 LG유플러스 콘텐츠
에디터 기업과 기업 사이의 의미 있는
이야기를 발굴하는 B2B Story
Finder입니다.
|
|
|
|
|

|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|