


INSIGHT. 퇴사한 직원, 아직 로그인 되나요? 알파키로 계정관리하세요. 빈 사무실 책상 위 모니터에 LG U+ Enterprise Cloud 대시보드가 켜져 있고, 키보드와 마우스, 사원증, 전화기가 놓여 있습니다.
“퇴사한 직원의 계정, 접근 권한까지 제대로 회수되고 있나요?”
기업 계정관리는 계정을 만드는 데서 끝나지 않습니다. 입사부터 부서이동·퇴사까지 접근권한을 점검하고 제때 회수해야 합니다.
이제 기업의 주요 정보는 사내 서버에만 저장되지 않습니다. 고객정보와 영업자료, 개발문서까지 클라우드와 다양한 SaaS를 통해 공유되고, 임직원들은 여러 업무 솔루션에 계정으로 접속해 업무를 처리합니다. 업무 환경이 유연해진 만큼, 사용자 계정과 서비스별 접근 권한을 체계적으로 관리하는 일도 더욱 중요해졌습니다.
관리자라면 한 번쯤 이런 상황을 마주했을 겁니다. 퇴사자의 일부 계정이 남아 있거나, 인사이동 후에도 기존 접근권한이 유지되는 경우입니다. 여러 시스템을 따로 관리하다 보면 이런 누락이 생기기 쉽고, 남은 계정과 권한은 보안 공백이 될 수 있습니다.
흩어진 계정과 권한, 한눈에 보이시나요?
업무 시스템이 늘어날수록 계정관리도 시스템별로 나뉘기 쉽습니다. 시스템마다 계정을 만들고 접근권한을 따로 부여하다 보면, 누가 어떤 시스템을 이용하고 어떤 권한을 갖고 있는지 한눈에 파악하기 어려워집니다.
처음에는 시스템별 관리도 가능해 보입니다. 하지만 솔루션과 임직원이 계속 늘어난다면, 흩어진 계정과 권한을 언제까지 개별적으로 관리할 수 있을까요? 놓친 계정이나 권한은 어떤 문제로 이어질까요?
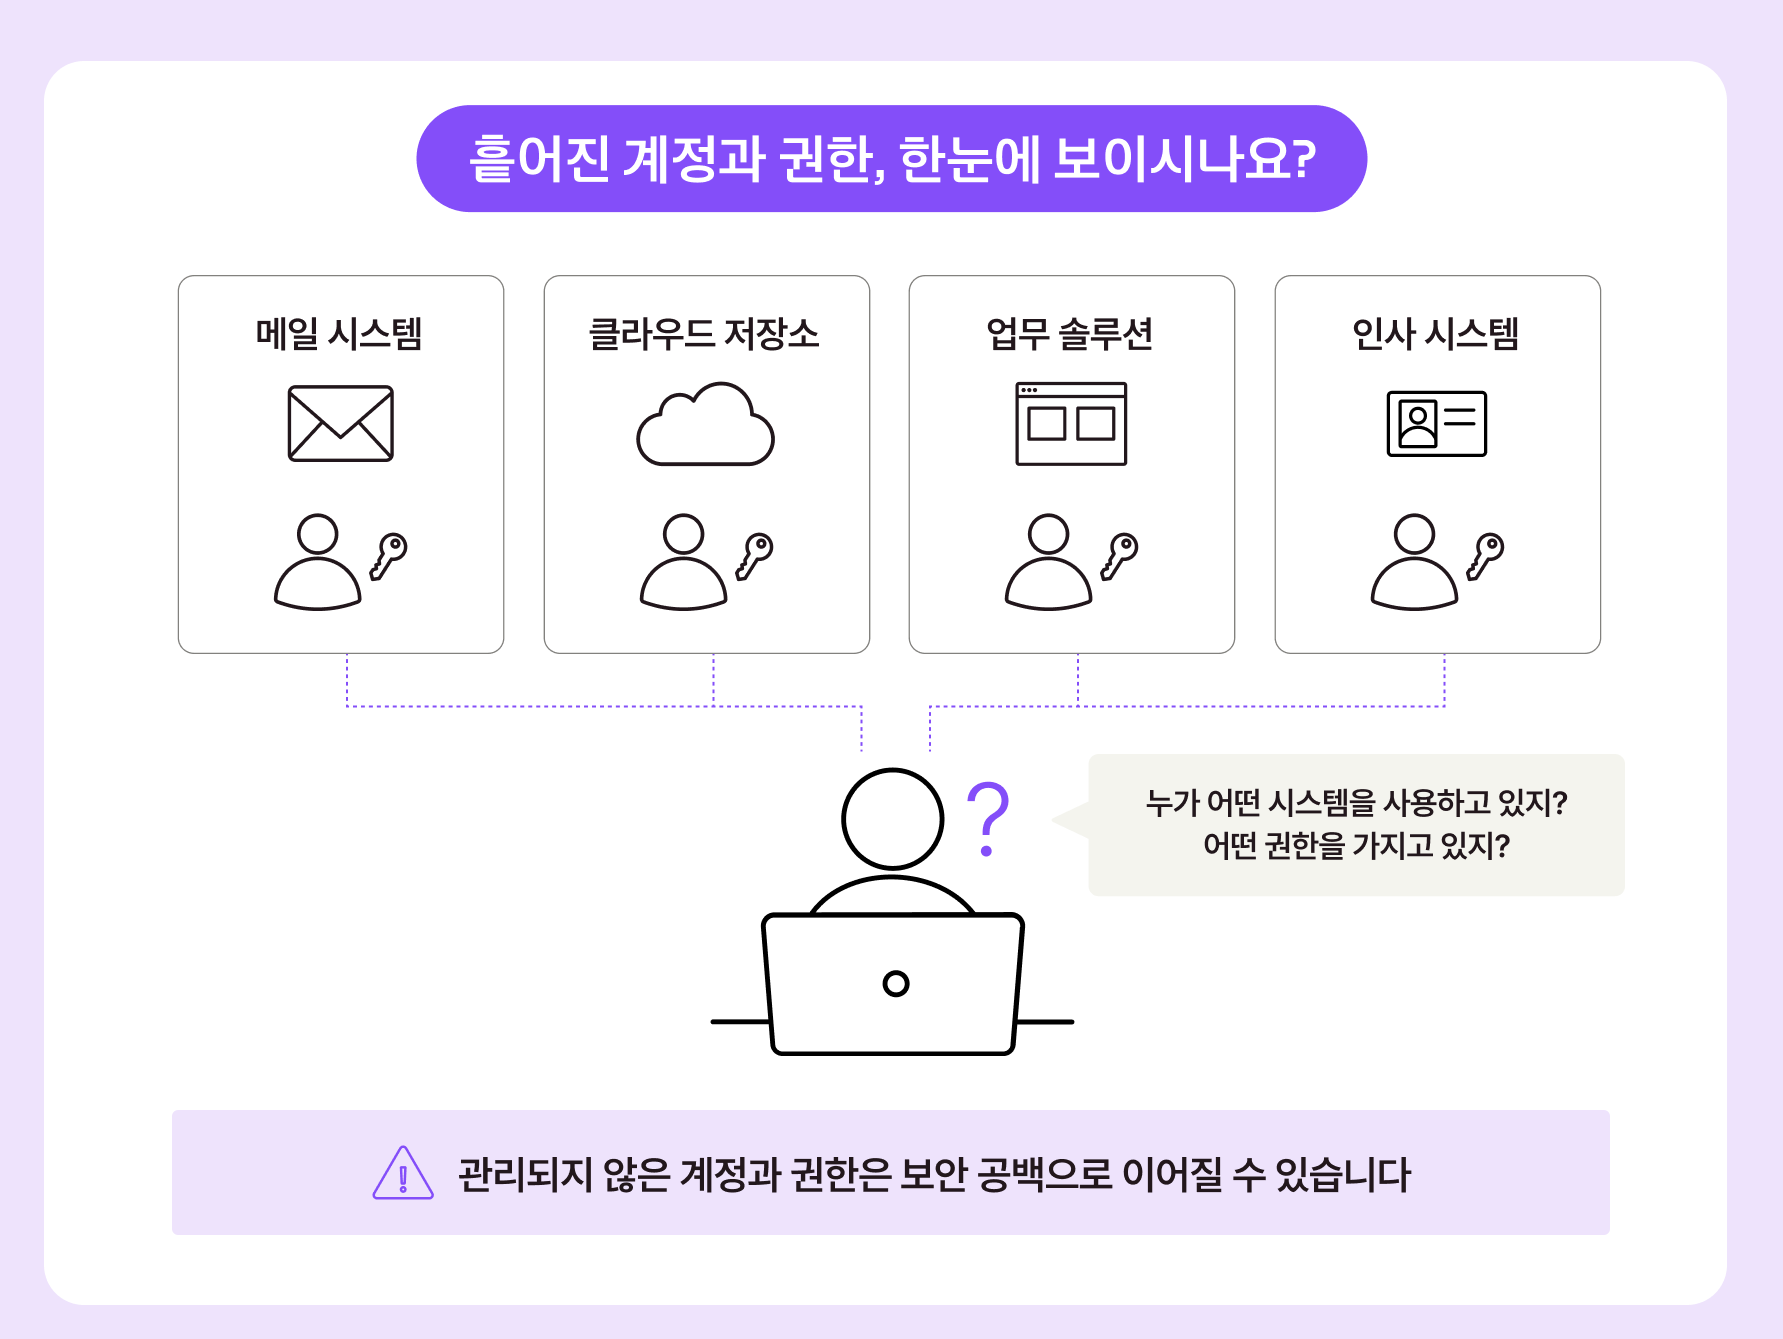
흩어진 계정과 권한, 한눈에 보이시나요?
- 메일 시스템
- 클라우드 저장소
- 업무 솔루션
- 인사 시스템
누가 어떤 시스템을 사용하고 있지? 어떤 권한을 가지고 있지?
관리되지 않은 계정과 권한은 보안 공백으로 이어질 수 있습니다
남겨진 계정과 권한이 보안 공백이 되는 순간
계정과 권한이 여러 시스템에 흩어져 있으면 작은 관리 누락도 보안 문제로 이어질 수 있습니다. 이런 계정관리 공백은 퇴사자 계정 보안사고로 이어질 수 있습니다. 퇴사 처리는 끝났지만 일부 업무 시스템의 계정이 그대로 남아 있다면, 고객정보나 영업자료, 개발문서 같은 중요 정보에 다시 접근할 가능성도 남게 됩니다.
부서가 바뀐 경우도 마찬가지입니다. 새로운 업무에 필요한 권한은 추가됐지만 이전 부서에서 사용하던 접근권한이 그대로 유지되면, 실제 업무에 필요하지 않은 정보까지 계속 열람할 수 있습니다. 그래서 부서이동 접근권한 관리 역시 계정 보안에서 놓치기 어려운 부분입니다.
특히 고객센터·계약직처럼 입퇴사와 인사이동이 잦은 조직은 직원별로 접근 가능한 시스템과 권한을 파악하기가 더 어렵습니다. 불필요한 권한이 쌓일수록 정보 유출 같은 보안 리스크도 커지고, 운영상의 불편을 넘어 보안 문제로 이어집니다.
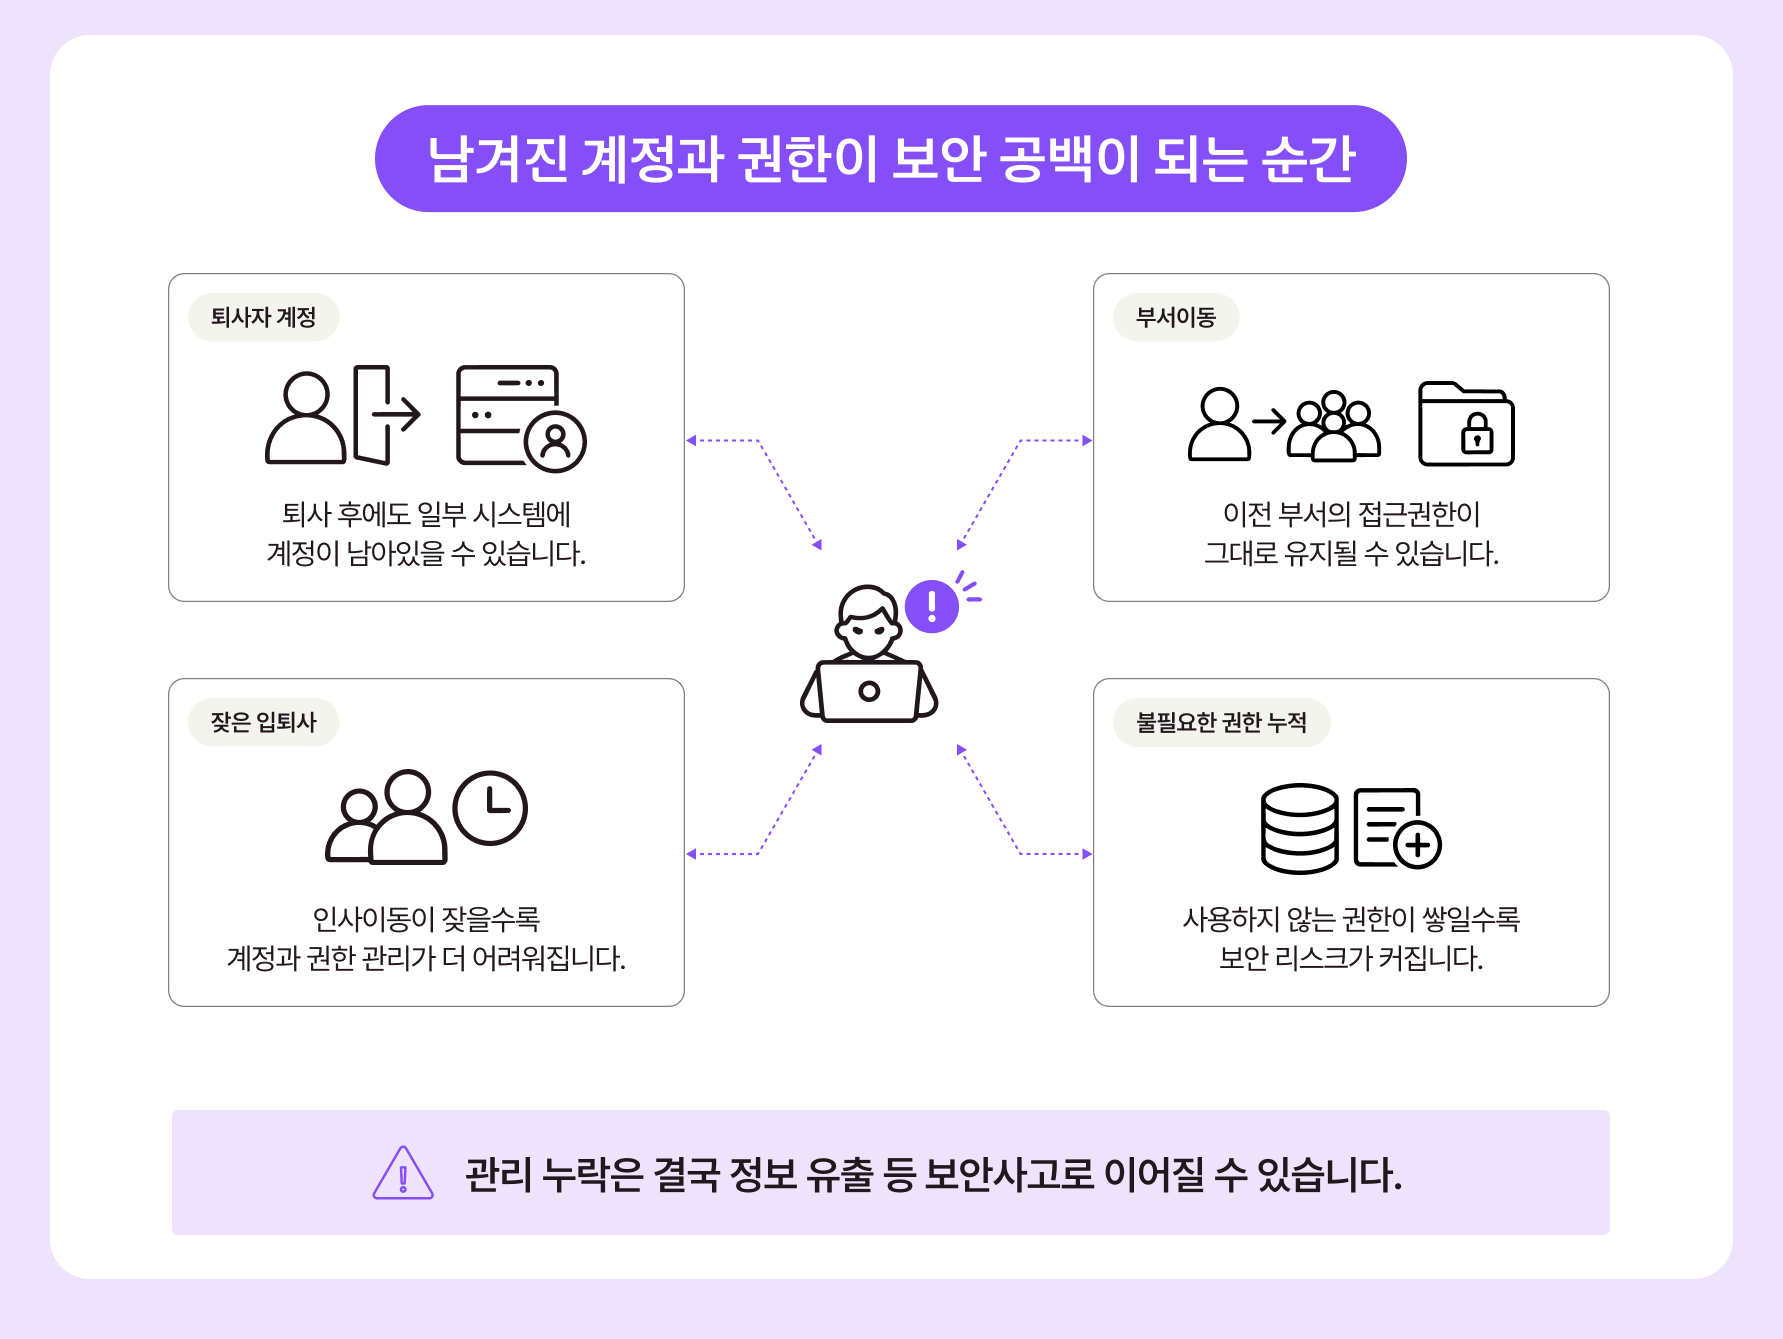
남겨진 계정과 권한이 보안 공백이 되는 순간
- 퇴사자 계정: 퇴사 후에도 일부 시스템에 계정이 남아있을 수 있습니다.
- 부서이동: 이전 부서의 접근권한이 그대로 유지될 수 있습니다.
- 잦은 입퇴사: 인사이동이 잦을수록 계정과 권한 관리가 더 어려워집니다.
- 불필요한 권한 누적: 사용하지 않는 권한이 쌓일수록 보안 리스크가 커집니다.
관리 누락은 결국 정보 유출 등 보안사고로 이어질 수 있습니다.
보안의 빈틈은 ‘남아 있는 권한’에서 시작됩니다
기업 보안은 외부 해킹이나 악성코드만의 문제가 아닙니다. 더 이상 업무상 필요하지 않은 사람에게 계정이나 접근권한이 남아 있는 것도 계정관리에서 놓치기 쉬운 보안 위험입니다. 최근 퇴사자 계정이 침해에 악용되는 사례가 이어지면서, 계정을 발급한 뒤 방치하기보다 생성부터 변경·회수까지 전 과정을 관리해야 한다는 인식이 커지고 있습니다.
입퇴사나 부서이동이 잦은 조직일수록 인사 변화에 맞춰 권한을 부여·변경·회수하는 체계가 중요합니다. 계정 자동회수처럼 불필요한 계정과 권한을 제때 정리하는 계정관리 방식이 필요한 이유입니다.
AlphaKey는 인사정보와 연동해 입사·부서 이동·퇴사에 따른 계정과 접근권한 변경을 자동으로 처리합니다. 신규 입사자에게는 필요한 계정을 생성하고, 부서나 업무가 바뀌면 새로운 역할에 맞는 권한을 적용합니다.
퇴사 시에는 회사 로그인을 차단하고, 여러 SaaS와 업무 시스템의 계정 및 접근권한을 일괄 회수합니다. 개별 시스템을 관리하는 과정에서 놓치기 쉬운 회수 누락을 줄여, 퇴사 후에도 회사 정보에 접근할 수 있는 보안 공백을 방지합니다.
계정관리 담당자는 누가 어떤 시스템에 접근할 수 있는지 한눈에 확인할 수 있습니다. 필요한 권한이 빠져 있거나 불필요한 권한이 남아 있지는 않은지 살펴보고, 업무에 필요한 권한만 유지하도록 관리할 수 있습니다.
필요한 사람에게 필요한 권한만. AlphaKey로 임직원의 계정과 접근권한을 체계적으로 관리해 보안 공백을 줄이세요.
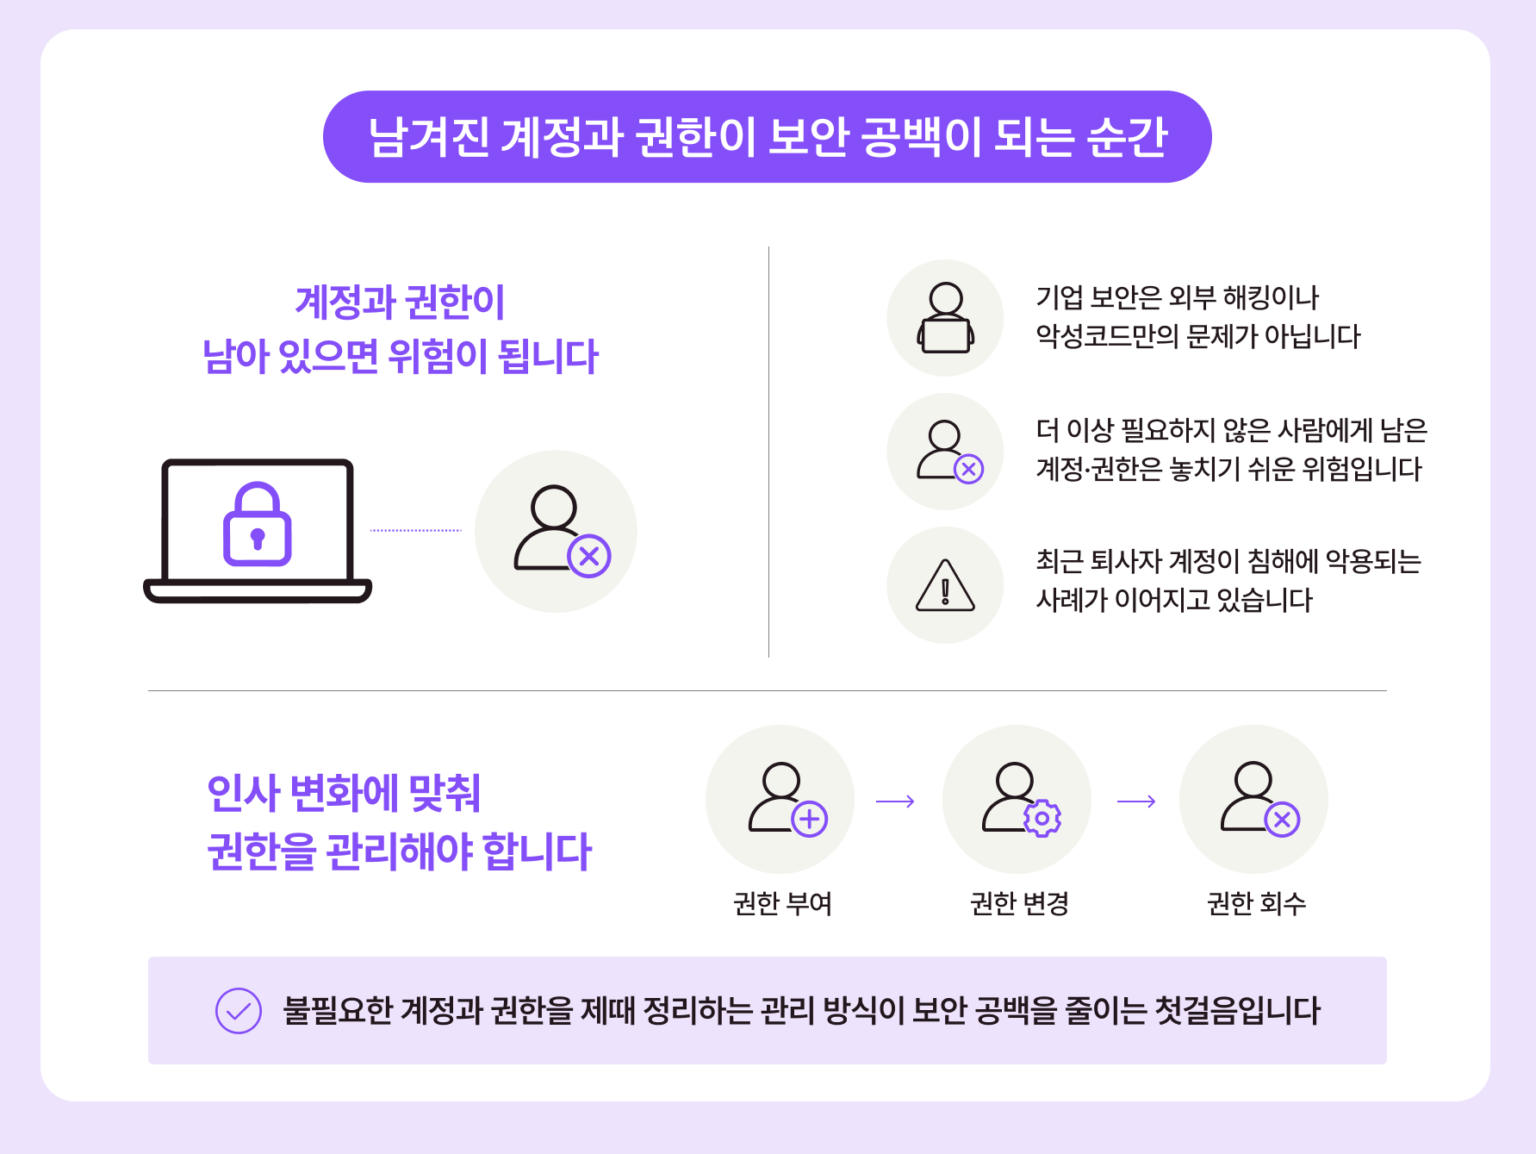
남겨진 계정과 권한이 보안 공백이 되는 순간
계정과 권한이 남아 있으면 위험이 됩니다
- 기업 보안은 외부 해킹이나 악성코드만의 문제가 아닙니다
- 더 이상 필요하지 않은 사람에게 남은 계정·권한은 놓치기 쉬운 위험입니다
- 최근 퇴사자 계정이 침해에 악용되는 사례가 이어지고 있습니다
인사 변화에 맞춰 권한을 관리해야 합니다
- 권한 부여
- 권한 변경
- 권한 회수
불필요한 계정과 권한을 제때 정리하는 관리 방식이 보안 공백을 줄이는 첫걸음입니다
📌 핵심 3줄 요약
1️⃣ 클라우드와 SaaS가 늘어날수록 계정과 접근권한을 한눈에 관리하기 어려워집니다.
2️⃣ 퇴사자 계정이나 불필요한 권한이 남아 있으면 작은 관리 누락도 계정 보안 리스크로 이어질 수 있습니다.
3️⃣ 이제는 입퇴사·부서이동에 맞춰 필요한 권한만 부여하고, 불필요한 권한은 제때 회수하는 계정관리가 필요합니다.
관리되지 않는 권한 하나가 회사 전체의 위험이 됩니다
업무와 조직이 바뀌면 계정과 접근권한도 함께 조정돼야 합니다. 필요한 권한을 부여하는 것만큼, 필요 없어진 권한을 남기지 않는 것도 중요합니다.
지금 우리 회사의 계정과 접근권한은 얼마나 체계적으로 관리되고 있을까요? 누가 어디에 접근할 수 있는지, 불필요한 권한은 제때 회수되는지 점검해볼 때입니다.
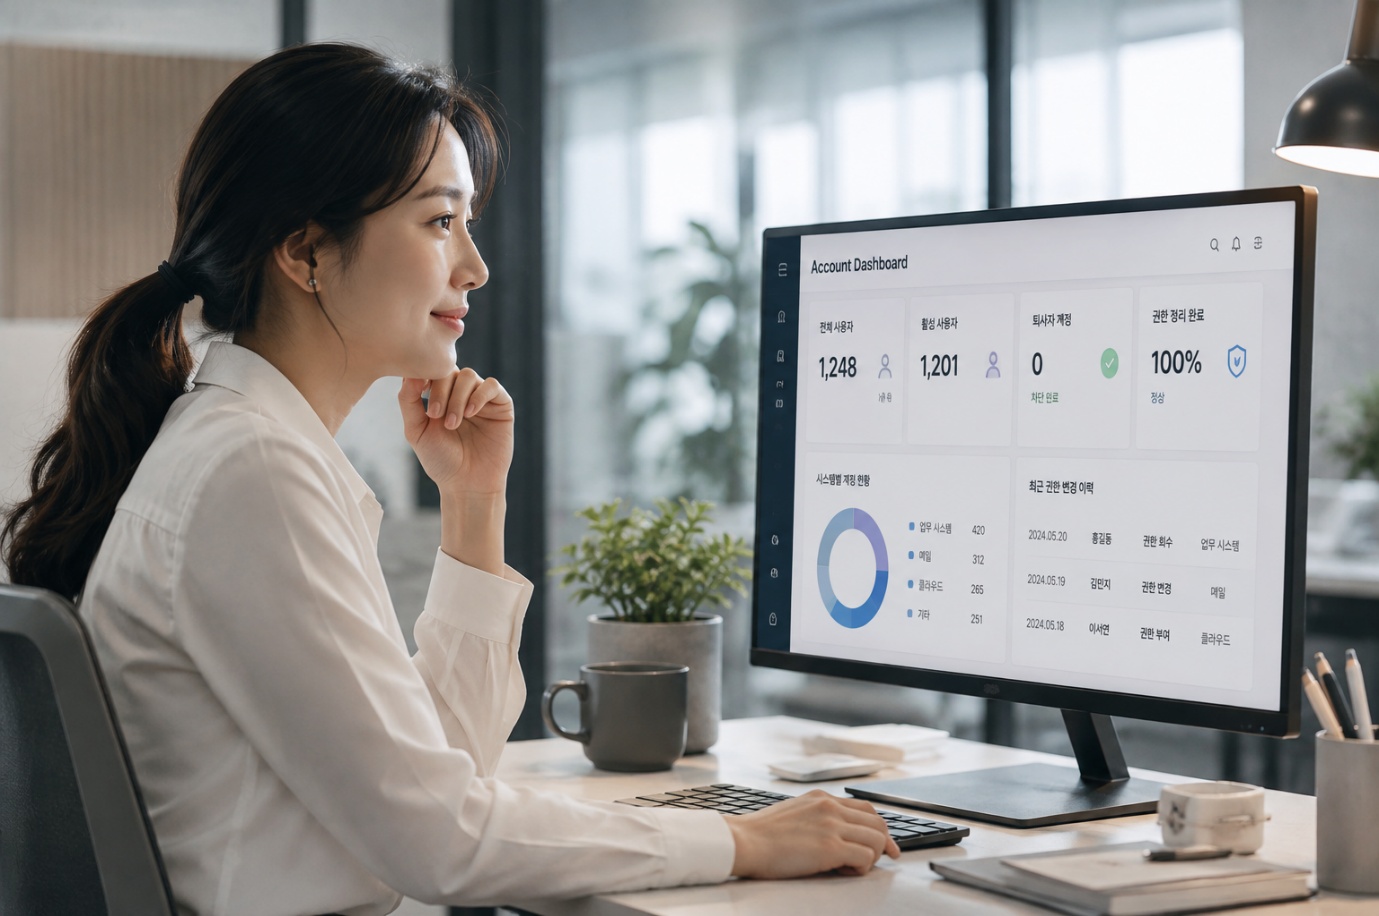
Account Dashboard
- 전체 사용자 1,248
- 활성 사용자 1,201
- 퇴사자 계정 0 차단 완료
- 권한 정리 완료 100% 정상
시스템별 계정 현황
- 업무 시스템 420
- 메일 312
- 클라우드 265
- 기타 251
| 일자 | 이름 | 변경 내용 | 대상 시스템 |
|---|---|---|---|
| 2024.05.20 | 홍길동 | 권한 회수 | 업무 시스템 |
| 2024.05.19 | 김민지 | 권한 변경 | 메일 |
| 2024.05.18 | 이서연 | 권한 부여 | 클라우드 |
자주 묻는 질문(FAQ)
Q1. 퇴사자 계정을 바로 삭제하지 않으면 왜 위험한가요?
퇴사 후 계정이나 접근권한이 남아 있으면 고객정보·영업자료 등 사내 정보에 접근할 가능성이 남습니다. 퇴사 시 계정과 권한이 함께 회수됐는지 확인해야 합니다.
Q2. 부서가 바뀐 직원의 접근권한도 다시 확인해야 하나요?
네. 새 권한만 추가하고 이전 권한을 남겨두면 업무와 무관한 정보까지 접근할 수 있습니다. 부서이동 접근권한 관리에서는 기존 권한도 함께 점검해야 합니다.
Q3. 계정 자동회수는 왜 필요한가요?
시스템과 임직원이 많을수록 수동 회수는 누락되기 쉽습니다. 계정 자동회수는 인사 변화에 맞춰 불필요한 계정과 권한을 정리해 관리 공백을 줄이는 데 도움이 됩니다.
Q4. AlphaKey는 계정과 접근권한을 어떻게 관리하나요?
AlphaKey는 인사 데이터와 연동해 입사자를 자동 추가하고 퇴사자 로그인을 차단할 수 있습니다. 여러 시스템의 계정과 접근권한을 한곳에서 관리하도록 지원합니다.